
 English
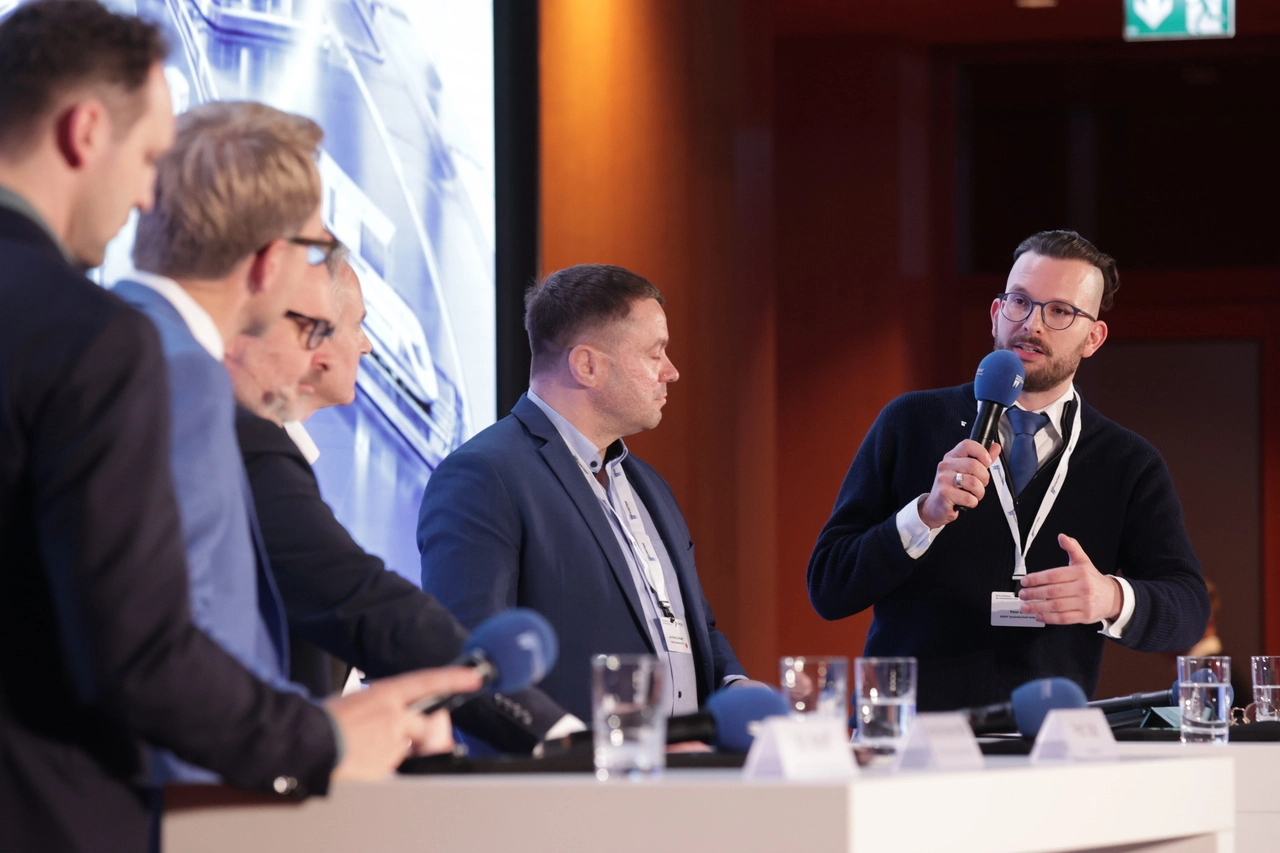
Digitale Souveränität ist kein Selbstzweck – sie ist eine Grundvoraussetzung für die Wettbewerbsfähigkeit Deutschlands in einer zunehmend vernetzten und von Cyberbedrohungen geprägten Welt. Am 5. November 2026 diskutierten hochrangige Vertreter aus Politik, Militär, Technologiewirtschaft und Sicherheitsbranche auf dem Wirtschaftstag der Innovation, wie dieser Wandel gelingen kann. Peter Gräf, CEO der GRAEF Gruppe, war als Redner in Panel Session III eingeladen und brachte die Perspektive eines erfahrenen Sicherheitstechnikers in die Runde ein.
Panel Session III: Cybernation als Wettbewerbsstrategie
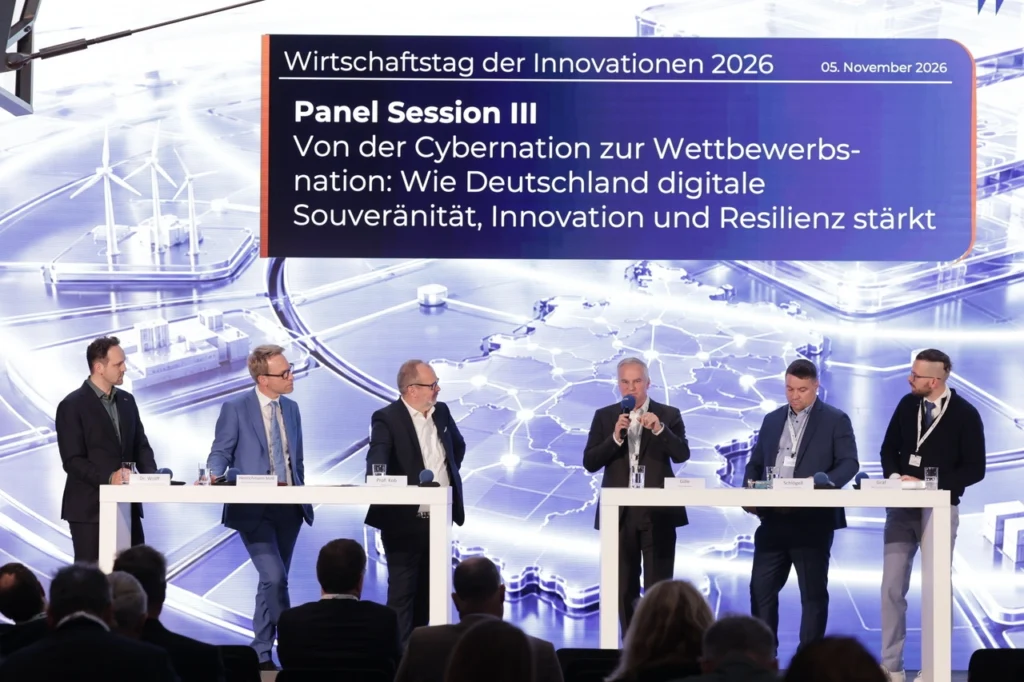
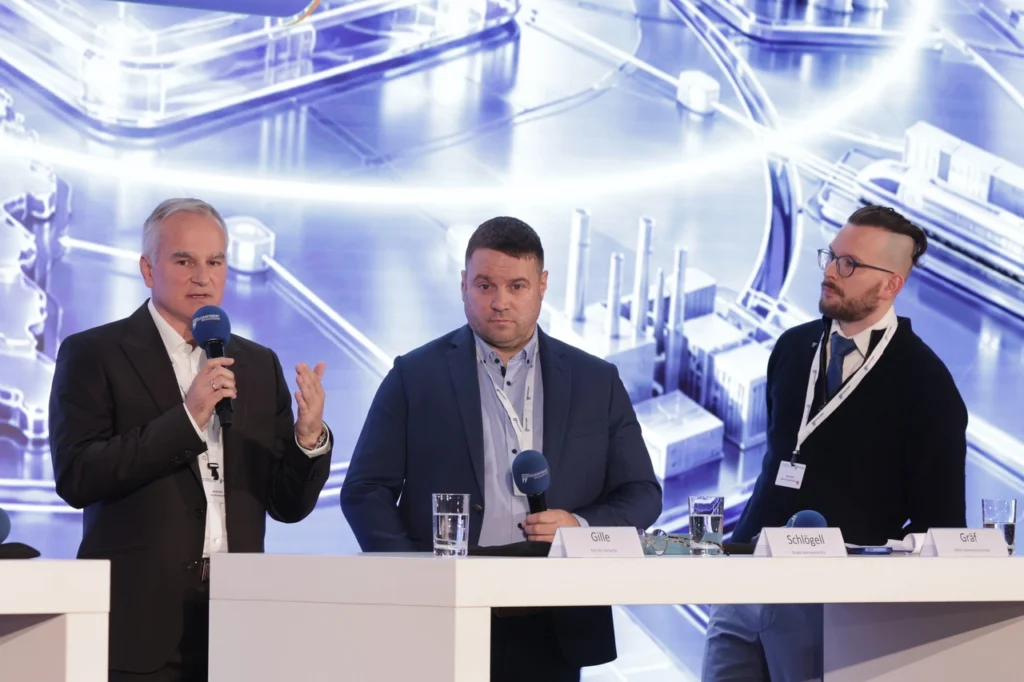
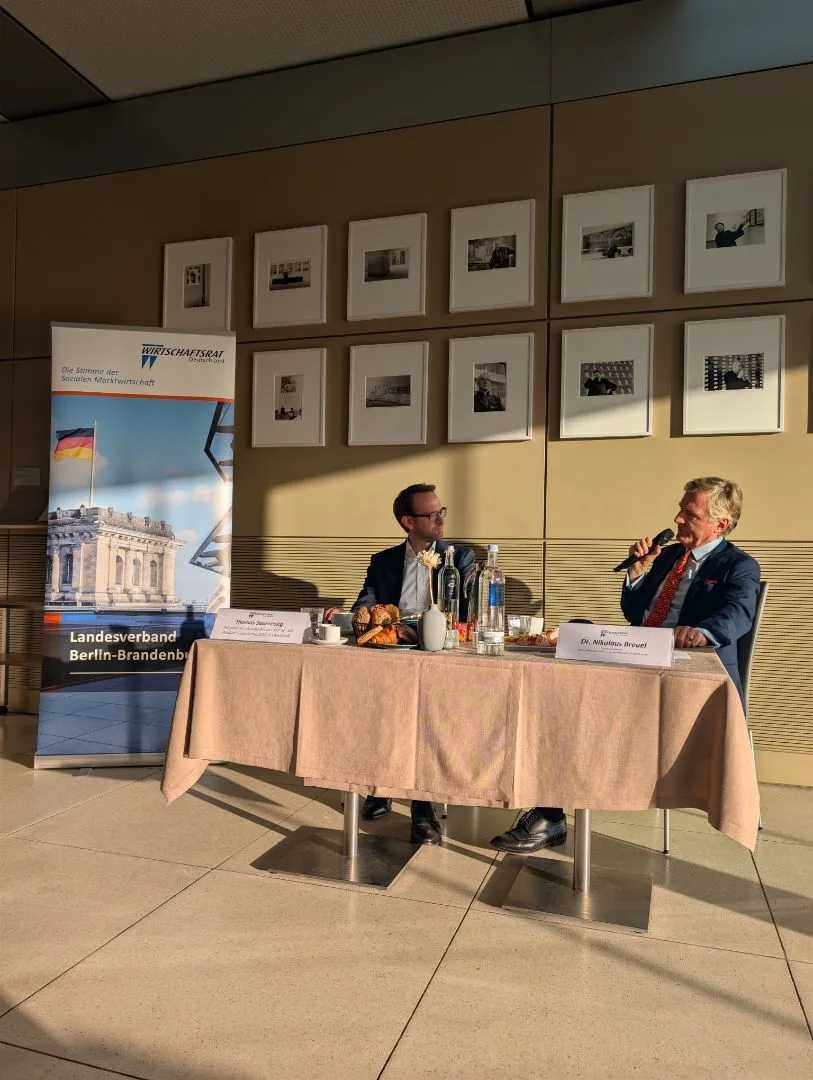
Im Forum Untergeschoss des Wirtschaftstags der Innovation fand von 16:00 bis 17:00 Uhr Panel Session III unter dem Titel „Von der Cybernation zur Wettbewerbsnation: Wie Deutschland digitale Souveränität, Innovation und Resilienz stärkt“ statt. Moderiert von Prof. Timo Kob, Gründer und Vorstand der HiSolutions AG, kamen fünf Experten zu Wort: Marc Henrichmann MdB, Vorsitzender des Parlamentarischen Kontrollgremiums (PKGr); Dr. Martin C. Wolff, Vorsitzender des Clausewitz Netzwerks für Strategische Studien; Arnd Gille, Director Solutions Consulting Germany bei Palo Alto Networks; Jan Patrick Schlögell, Regional Vice President bei N-able Technologies Ltd; sowie Peter Gräf als CEO der GRAEF Gruppe.
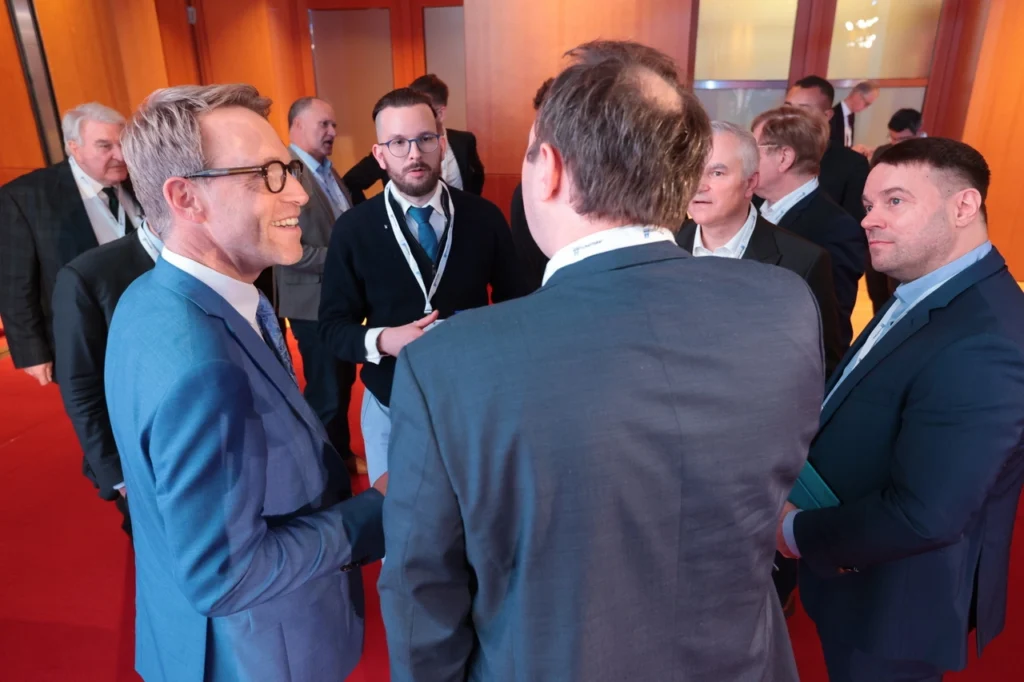
Prof. Kob eröffnete die Diskussion mit der zentralen Frage, wie die Lücke zwischen politischen Entscheidungen und ihrer wirtschaftlichen Umsetzung geschlossen werden kann – und ob Deutschland Cybersicherheit endlich als strategischen Wirtschaftsfaktor begreift, anstatt sie nur als unvermeidliche Kostenstelle zu behandeln. Die Antworten der Panelisten zeigten: Ohne technische und organisatorische Grundlage bleibt der Begriff „Cybernation“ eine Absichtserklärung. Dazu zählen auch die Systeme der physischen Sicherheitstechnik, die analoge Angriffsvektoren auf kritische Infrastruktur verlässlich schließen.
Souveränität braucht Infrastruktur, Daten und einen Mentalitätswandel
Marc Henrichmann MdB machte deutlich, dass Deutschland bei der Umsetzung europäischer Standards – allen voran des Cyber Resilience Act mit dem Prinzip „Security by Design“ – zu langsam vorankommt. Er forderte klare Fast-Track-Verfahren, damit neue gesetzliche Vorgaben nicht an veralteten Strukturen scheitern. Als Beispiel nannte er das Bundespolizeigesetz von 1994, das den realen Cyberbedrohungen heute nicht mehr gerecht wird.
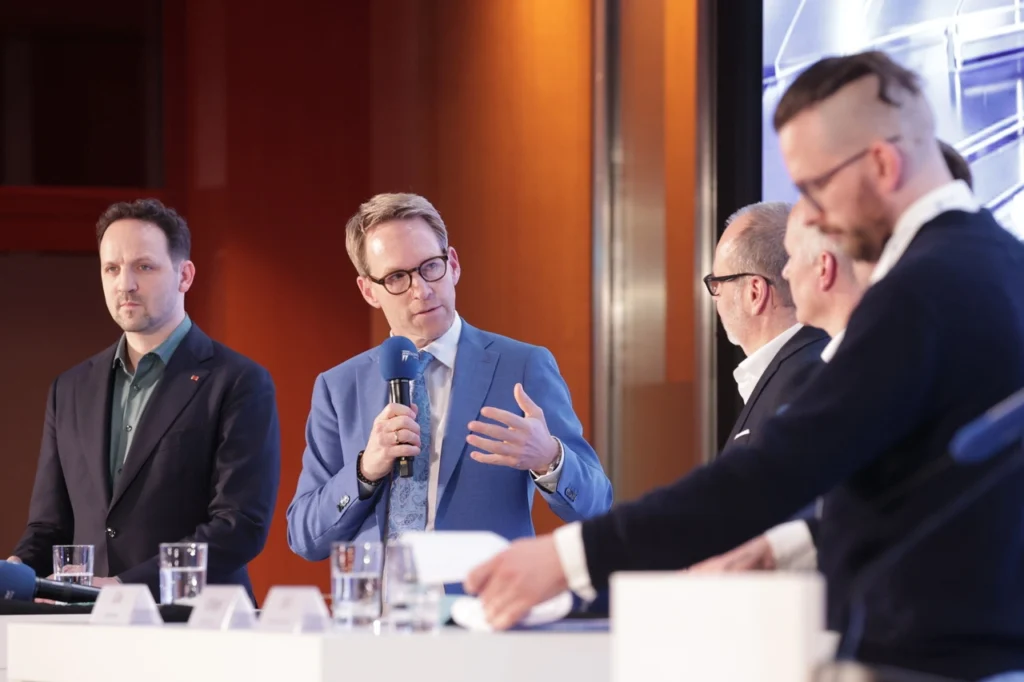
Dr. Martin C. Wolff verwies auf eine strukturelle Schwäche in der deutschen Sicherheitsstrategie: 90 Prozent der Verteidigung im 21. Jahrhundert fußen auf ziviler Infrastruktur – Straßen, Datenleitungen, Satellitensysteme. Wer diese nicht aktiv schützt, verliert den entscheidenden strategischen Vorteil gegenüber Akteuren, die Hybridangriffe gezielt auf die Zivilgesellschaft ausrichten. Arnd Gille ergänzte, dass Cybersicherheit heute ein reines Datenspiel sei: Metadaten entscheiden darüber, ob ein Angriff frühzeitig erkannt wird. Je mehr sicherheitsrelevante Daten innerhalb der EU verbleiben, desto höher das Schutzniveau.
Jan Patrick Schlögell rückte den Mittelstand in den Mittelpunkt: Rund 40 Prozent der deutschen Wirtschaftsleistung hängen von kleinen und mittleren Unternehmen ab – und genau diese sind oft am stärksten exponiert, weil ihnen Ressourcen und Strukturen für dedizierte Sicherheitsteams fehlen. Er forderte, Sicherheit nicht als Marktzugangsbarriere, sondern als standardisierten, automatisierten Bestandteil jedes digitalen Produkts zu verankern. Eine strategische Cybersecurity-Beratung hilft Unternehmen, genau diesen Schritt strukturiert zu gehen.
- Marc Henrichmann MdB: Fast-Track für EU-Standards, Cyber Resilience Act und Security by Design als gesetzliche Anforderung
- Dr. Martin C. Wolff: 90 % der modernen Landesverteidigung basieren auf ziviler Infrastruktur
- Arnd Gille: Metadaten sind der Schlüssel zur frühen Erkennung von Cyberangriffen
- Jan Patrick Schlögell: 40 % der deutschen Wirtschaftsleistung entfallen auf KMU – die verwundbarste Gruppe
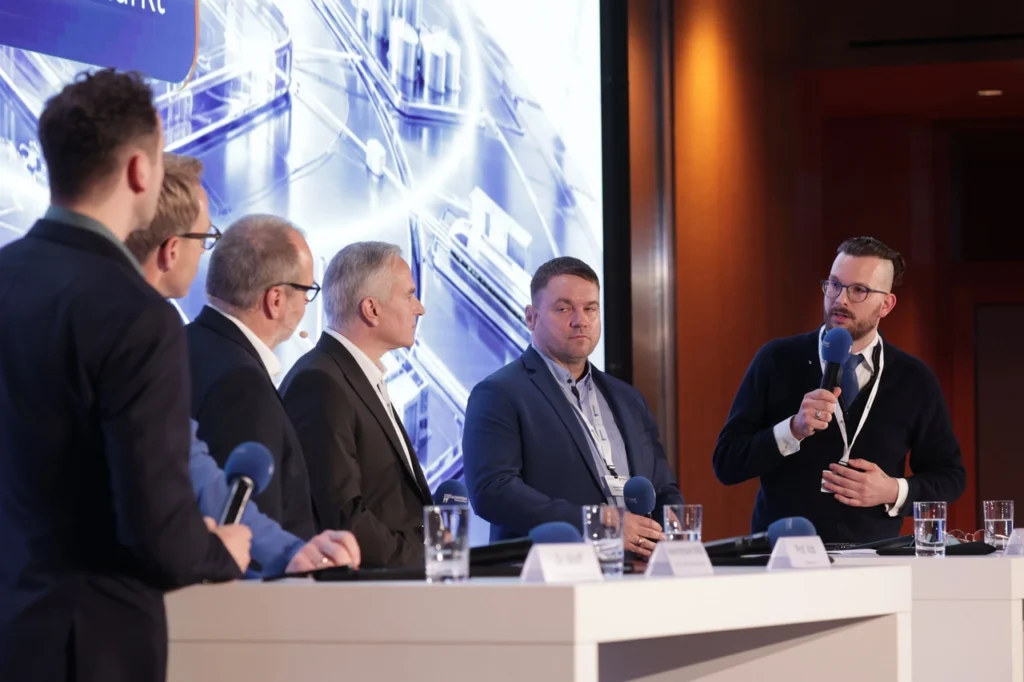
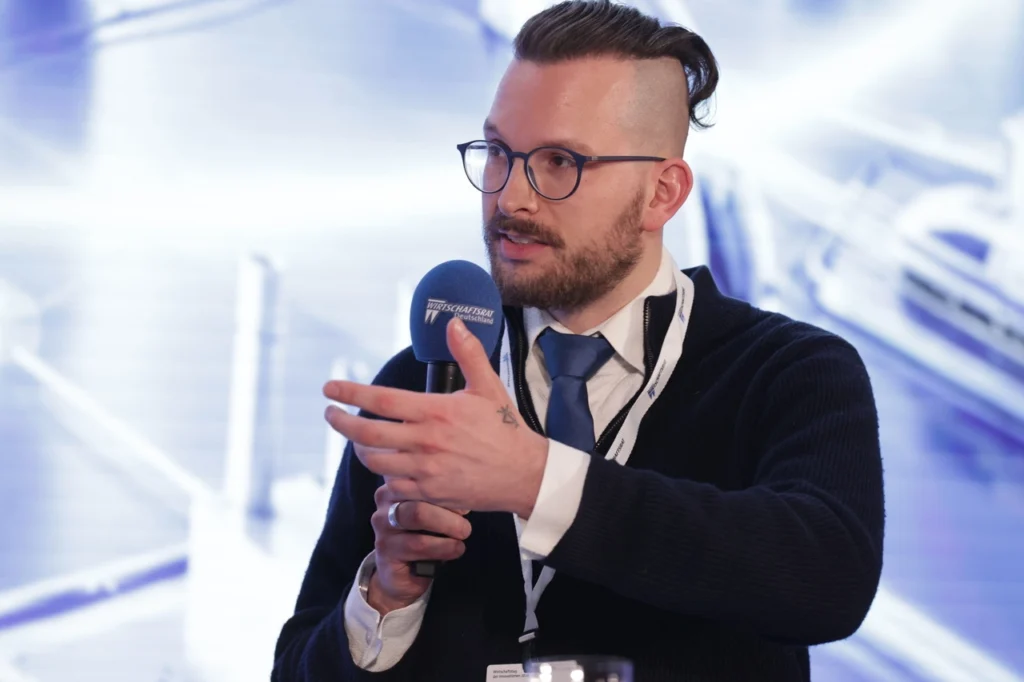
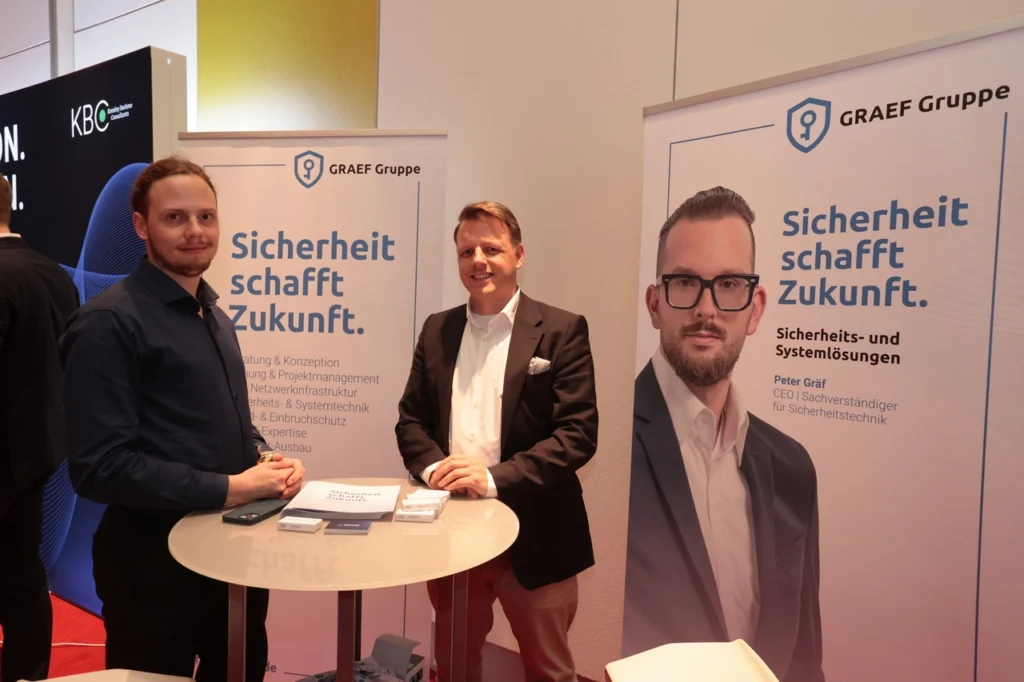
Peter Gräfs Beitrag: Sicherheitstechnik als aktive Schutzinfrastruktur
Peter Gräf, CEO der GRAEF Gruppe, brachte die konkrete Branchenperspektive ein. Er beschrieb die Sicherheitstechnikbranche als eine Art Feuerwehr der modernen Gesellschaft: reaktionsschnell, professionell ausgestattet und unverzichtbar – aber am wirksamsten, wenn sie präventiv und nicht erst nach einem Schadensfall handelt. Der Markt für elektronische Sicherheitstechnik in Deutschland hat ein Volumen von rund 5,7 Milliarden Euro und wächst jährlich um vier bis fünf Prozent – ein klares Signal dafür, dass die Nachfrage nach professionellen Lösungen steigt.
Gräf plädierte für einen grundlegenden Mentalitätswechsel: weg von der reaktiven Fehlerbehebung, hin zu einem proaktiven Ansatz, wie er aus der agilen Softwareentwicklung bekannt ist. Sicherheitsinfrastruktur muss nicht nur technisch funktionieren, sondern kontinuierlich weiterentwickelt, getestet und an neue Bedrohungslagen angepasst werden. Genau diesen ganzheitlichen Ansatz verfolgt die GRAEF Gruppe seit 2007 – von der ersten Beratung über die Installation bis zur langfristigen Wartung – für Unternehmen, Behörden und Einrichtungen der öffentlichen Hand in ganz Deutschland.
Die Paneldiskussion endete mit einem Konsens: Deutschlands Weg zur Cybernation gelingt nur, wenn staatliche Stellen und private Unternehmen enger zusammenarbeiten als bisher. Klare Zuständigkeiten, gegenseitiges Vertrauen und die Bereitschaft, schneller zu entscheiden, sind dabei ebenso gefragt wie technische Kompetenz und eine robuste Infrastruktur – in der digitalen wie in der physischen Welt.
Physische und digitale Sicherheit gehören zusammen
Zutrittskontrolle, Videoüberwachung und Einbruchmeldeanlagen schützen Serverräume, Netzwerkknoten und Kommunikationsinfrastruktur vor unbefugtem physischen Zugriff – und sind damit eine unabdingbare Ergänzung jeder IT-Sicherheitsstrategie.
Was ist der Wirtschaftstag der Innovation?
Der Wirtschaftstag der Innovation ist eine hochrangige Wirtschaftskonferenz, bei der Vertreter aus Politik, Wissenschaft und Privatwirtschaft über aktuelle Themen wie Digitalisierung, Cybersicherheit und Wettbewerbsfähigkeit diskutieren.
Welche Rolle spielte Peter Gräf beim Wirtschaftstag 2026?
Peter Gräf, CEO der GRAEF Gruppe, war Redner in Panel Session III. Er vertrat die Perspektive der Sicherheitstechnikbranche und plädierte für einen proaktiven, agilen Ansatz beim Aufbau von Sicherheitsinfrastruktur.
Was bedeutet „Cybernation“ im Kontext des Panels?
Cybernation bezeichnet das Ziel, Deutschland als führende Nation in der digitalen Souveränität, Cyberresilienz und innovationsgetriebenen Wettbewerbsfähigkeit zu positionieren – nicht nur technisch, sondern auch strategisch und regulatorisch.
Was forderten die Experten konkret?
Gefordert wurden unter anderem: schnellere Umsetzung des Cyber Resilience Act, ein Mentalitätswandel hin zu proaktiver Sicherheit, stärkere Zusammenarbeit zwischen Staat und Privatwirtschaft sowie automatisierte Sicherheitsstandards für KMU.
Wie unterstützt die GRAEF Gruppe Unternehmen bei der Cybersicherheit?
Die GRAEF Gruppe bietet ein ganzheitliches Leistungsspektrum: von der strategischen Cybersecurity-Beratung über die Installation physischer Sicherheitssysteme (Zutrittskontrolle, Videoüberwachung, Einbruchmeldeanlagen) bis zur langfristigen Wartung – deutschlandweit.
Warum ist physische Sicherheit ein Teil der Cyberstrategie?
Cyberangriffe können auch über physische Zugangspunkte eingeleitet werden – etwa durch unbefugten Zugang zu Serverräumen oder Netzwerkknoten. Zutrittskontrolle und Einbruchmeldeanlagen schließen diese analogen Schwachstellen und sind daher integraler Bestandteil einer vollständigen Sicherheitsarchitektur.
Beiträge aus der Praxis unserer Errichter, Projektleiter und Softwareentwickler. Die Gruppe wird von Gründer Peter Gräf geführt, DGuSV-zertifizierter Sachverständiger für Sicherheitstechnik.
Unser Team
 German
 English